Автоматизація звернень: від заявки до рішення
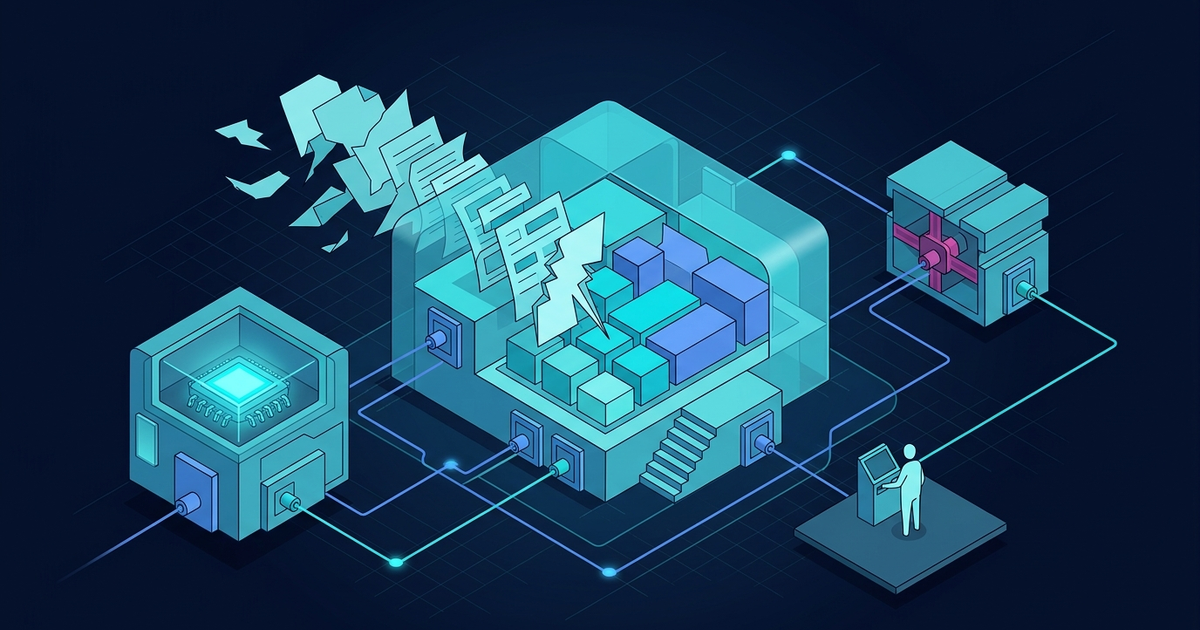
Коли надходження електронного звернення через зовнішній портал не супроводжується автоматичною реєстрацією, виникає розрив у ланцюжку обробки даних. Співробітники змушені вручну копіювати інформацію з вебформ до локальних таблиць, що призводить до втрати контролю за строками та плутанини з виконавцями. Просте створення інтерфейсу для збору заявок без перебудови внутрішніх маршрутів руху документів лише переносить паперовий хаос у цифрове середовище, збільшуючи навантаження на канцелярію.
Для побудови дієвої системи опрацювання звернень необхідно спроєктувати наскрізний маршрут, який охоплює всі етапи життєвого циклу документа: від первинної валідації даних на формі до фіксації остаточного рішення та надсилання відповіді. Це вимагає чіткого визначення ролей користувачів, правил обробки виняткових ситуацій, автоматичного контролю строків виконання та надійної інтеграції з наявними реєстрами й системами електронного документообігу.
Ефективна автоматизація звернень базується на переході від ручного розподілу завдань до жорстко регламентованих цифрових сценаріїв із фіксованими точками контролю.
Проєктування маршрутів та розподіл ролей у процесі обробки запитів
Аналіз поточного стану обробки звернень часто виявляє неформальні домовленості та відсутність єдиного регламенту. Коли кроки, винятки та відповідальні особи існують лише в листуванні або в пам'яті працівників, результат роботи стає непередбачуваним. Для виправлення цієї ситуації під час передпроєктного обстеження фіксують поточну схему руху документів, визначають наявні системи та виявляють місця втрати контролю.
Редакційна рекомендація для обговорення вимог полягає у створенні цільової моделі процесу, де кожен крок має чітко визначеного виконавця, набір вхідних даних та часовий ліміт. Замість передачі завдання на весь підрозділ без конкретного адресата, система має автоматично розподіляти роботу відповідно до поточної завантаженості працівників або заздалегідь налаштованих правил маршрутизації. Такий підхід усуває ситуації, коли звернення залишається без розгляду через відсутність персональної відповідальності за результат.
- Аналіз точок входу: Фіксація всіх каналів надходження звернень та усунення ручного перенесення даних між ними.
- Проєктування цільової моделі: Створення оптимізованого маршруту руху документа з мінімальною кількістю погоджувачів.
- Розподіл ролей та прав: Закріплення конкретних обов'язків та рівнів доступу до даних за реєстраторами та виконавцями.
- Визначення точок контролю: Встановлення проміжних строків для кожного етапу обробки для виявлення затримок.
Синхронізація даних із реєстрами та побудова надійних інтерфейсів обміну
Автоматизація звернень не може існувати ізольовано від загального інформаційного контуру організації. Для перевірки інформації, наданої заявником, система має звертатися до внутрішніх баз даних та зовнішніх державних реєстрів. Це дозволяє автоматично валідувати реквізити, перевіряти наявність раніше поданих аналогічних запитів та підтягувати необхідні довідкові відомості без необхідності ручного введення з боку оператора.
При проєктуванні таких інтеграційних контурів доцільно використовувати черги повідомлень із повторними спробами відправки у разі тимчасової недоступності суміжних систем. Відповідно до технічних стандартів, зокрема HTTP Semantics (RFC 9110), успішне транспортування запиту або отримання технічного коду відповіді підтверджує лише доставку даних на рівні протоколу, але не є доказом прийняття позитивного бізнес-рішення суміжною системою. Тому інтеграційна архітектура повинна чітко розрізняти технічні статуси обміну та приймати рішення про перехід на наступний крок процесу лише після повної логічної перевірки пакета даних.
Системна інтеграція дозволяє поєднувати процеси, дані, реєстри, продукти на UnityBase, зовнішні сервіси та наявні інформаційні системи в керований інформаційний контур. Це забезпечує узгодженість довідників, статусів, подій і відповідальності між різними прикладними рішеннями без подвійного введення даних.
- REST/SOAP інтерфейси: Використання стандартизованих програмних інтерфейсів для обміну даними між різнорідними системами.
- Черги повідомлень: Забезпечення надійного асинхронного обміну для збереження працездатності систем при пікових навантаженнях.
- Валідація на вході: Обов'язкова автоматична перевірка форматів, типів даних та повноти пакетів перед обробкою.
- Журналювання обміну: Детальна фіксація технічних параметров кожного запиту та відповіді для діагностики збоїв.
Налаштування правил обробки виняткових ситуацій та контроль строків виконання
Кожне звернення має оброблятися за єдиними, заздалегідь визначеними правилами, незалежно від суб'єктивного ставлення виконавця. Для цього в системі налаштовуються автоматичні бізнес-правила, які визначають маршрут документа залежно від його тематики, терміновості, регіону походження або статусу заявника. Наприклад, скарги на роботу сервісів мають автоматично отримувати вищий пріоритет та коротший строк розгляду, ніж стандартні інформаційні запити.
Особливу увагу слід приділити обробці виняткових ситуацій, таких як відсутність відповідального працівника на робочому місці через відпустку чи хворобу, необхідність залучення зовнішніх експертів або виявлення помилок у наданих документах. Система повинна мати гнучкі сценарії перенаправлення завдань та автоматичного інформування керівника про ризик порушення строків (SLA). При цьому, згідно з рекомендаціями OWASP щодо безпечного журналювання, технічні логи не повинні містити конфіденційних персональних даних заявників або їхніх облікових даних, забезпечуючи при цьому достатній контекст для розслідування інцидентів безпеки.
- Автоматична маршрутизація: Направлення звернення до відповідного підрозділу на основі аналізу заповнених полів форми.
- Ескалація затримок: Автоматичне сповіщення керівництва та перенаправлення завдання у разі наближення граничного строку.
- Обробка винятків: Наявність альтернативних маршрутів та правил заміщення виконавців на випадок їхньої відсутності.
- Безпека даних: Захист персональної інформації заявників під час обробки, передачі каналами зв'язку та зберігання.
Інтеграція екранних форм із реєстраційними журналами документообігу
Зручність інтерфейсу для кінцевого користувача та внутрішнього реєстратора безпосередньо впливає на швидкість обробки звернень. Форма подачі заяви має містити інтерактивні підказки, автоматичне заповнення відомих полів на основі попередніх сесій та динамічні перевірки, які не дозволять надіслати некоректно заповнений запит. Це зменшує відсоток звернень, які доводиться відхиляти через формальні помилки, заощаджуючи час обох сторін.
Після успішного подання звернення має автоматично реєструватися в системі електронного документообігу (СЕД). Зв'язок між кабінетом користувача та внутрішньою СЕД забезпечує прозорість процесу: заявник бачить зміну статусів у реальному часі, отримує сповіщення про призначення виконавця та може завантажити офіційну відповідь, підписану електронним підписом. Це знижує навантаження на гарячі лінії та канцелярію, оскільки громадянам більше не потрібно телефонувати для з'ясування долі свого листа.
Поширені питання
Як забезпечити надійність доставки звернень при інтеграції систем?
Рекомендується використовувати асинхронний обмін через черги повідомлень із механізмом повторних спроб. При цьому технічне підтвердження доставки (наприклад, HTTP-код 200) свідчить лише про транспортування даних, а не про їх успішну бізнес-обробку.
Як усунути ризики порушення строків розгляду звернень (SLA)?
Необхідно налаштувати автоматичні правила ескалації, які сповіщають керівника або перенаправляють завдання на іншого виконавця у разі наближення граничного строку. Маршрутизація має враховувати пріоритет та тематику звернення.
Які дані про заявника можна логувати під час обробки запитів?
Відповідно до стандартів безпеки, технічні журнали не повинні містити конфіденційних персональних даних, паролів або платіжних реквізитів. Логувати слід лише технічний контекст події, необхідний для діагностики збоїв.